
Политики доступа
Назначение
Политики доступа предназначены для создания правил разграничения доступа пользователей к операциям S3.
Правило политики доступа - это набор S3-операций, разрешенных или запрещенных для пользователя или группы пользователей на уровне Рабочей области или Бакета.
Управление правилами политики доступа
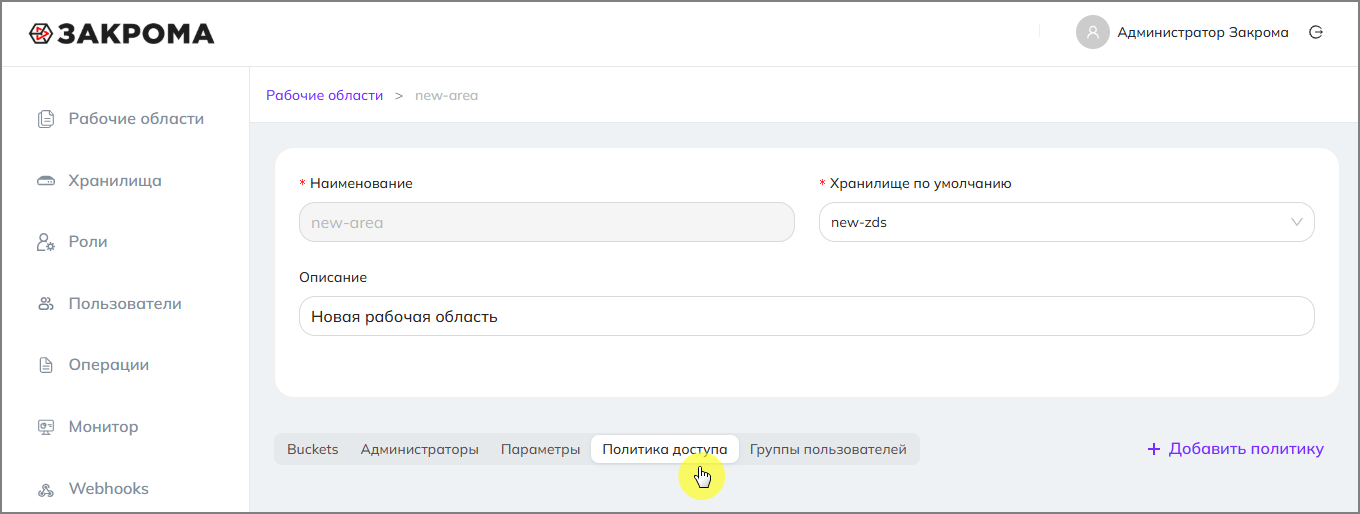
Для управления правилами политики доступа рабочей области перейдите на вкладку Политики доступа на странице просмотра Рабочей области.
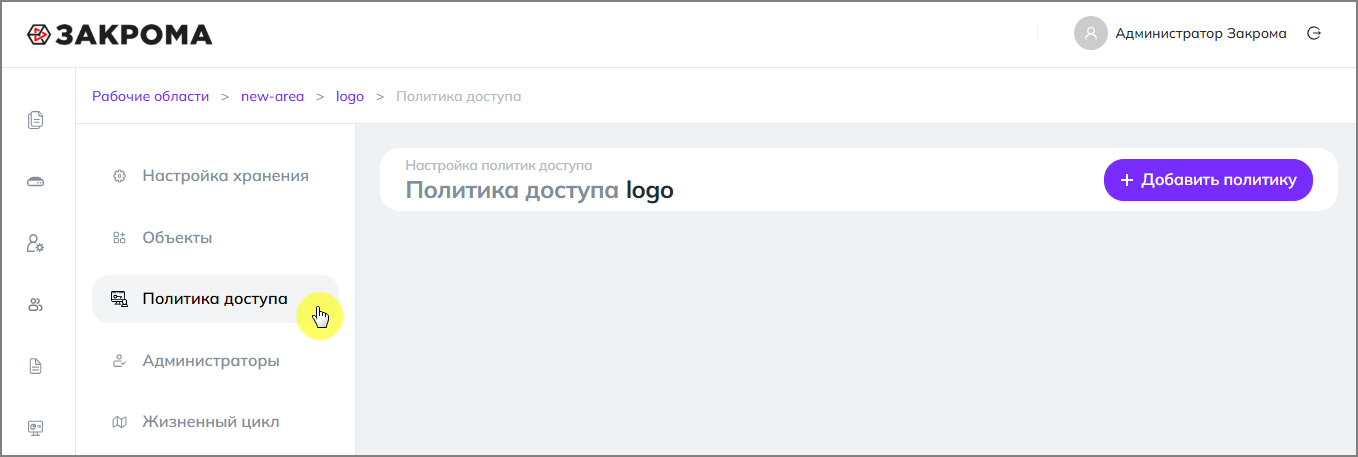
Для управления правилами политики доступа бакета перейдите на вкладку Политики доступа на странице просмотра Бакета.
Создание правила
- Откройте вкладку Политики доступа.
- Перейдите в раздел «Рабочие области» → выберите нужную область → вкладка «Политика доступа». Для настройки на уровне конкретного бакета откройте «Бакеты» → выберите бакет → вкладка «Политика доступа».
- Нажмите кнопку
Добавить политику.
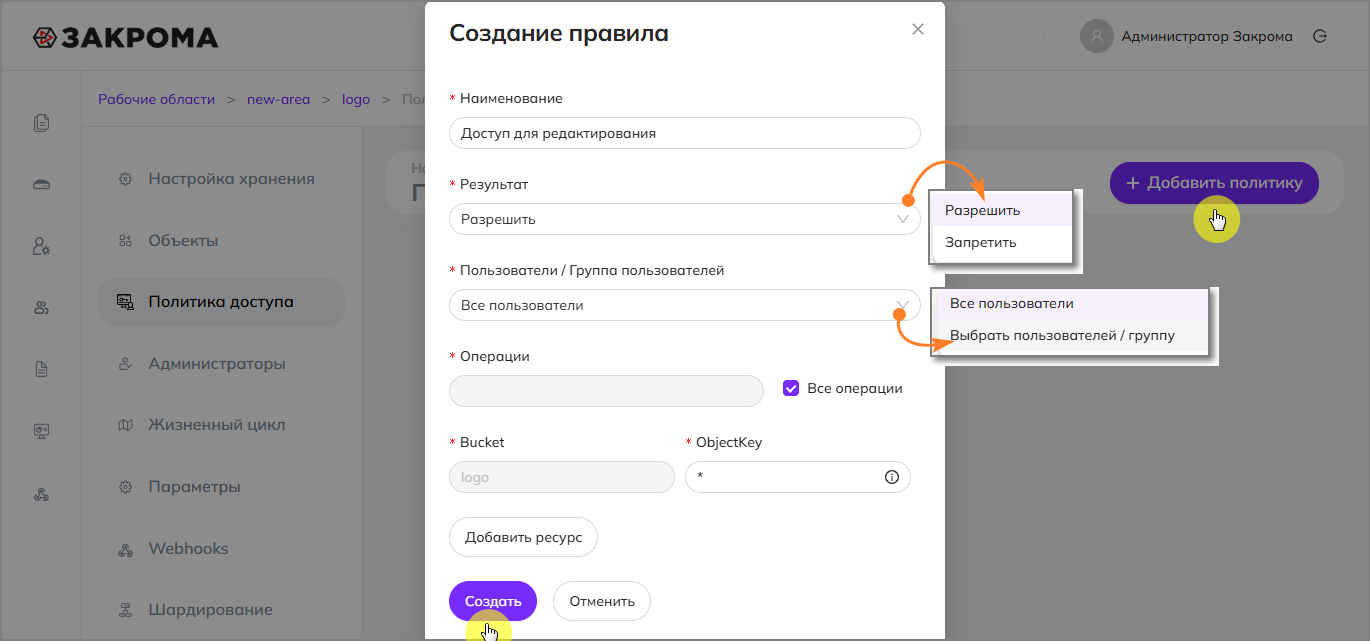
- В открывшемся окне Создание правила заполните поля:
- Наименование — введите понятное название, например:
Доступ для редактирования. - Результат — выберите действие:
Разрешить— чтобы предоставить доступ;Запретить— чтобы ограничить.
- Пользователи / Группа пользователей — выберите вариант:
Все пользователи;Выбрать пользователей / группу, чтобы указать конкретных.
- Операции — укажите доступные действия. Чтобы разрешить все, включите чекбокс «Все операции». Полный список операций см. в таблице ниже.
- Bucket — имя бакета, к которому применяется правило. Поле недоступно для изменения.
- ObjectKey — определите ключ или шаблон для объектов. Используйте
*для всех объектов или задайте маску, например/folder1/*.
- Наименование — введите понятное название, например:
- Чтобы добавить связку Bucket / ObjectKey, нажмите кнопку
Добавить ресурс. - После заполнения всех полей нажмите
Создать.
При выборе группы пользователей правило будет применено к каждому пользователю данной группы. Смотрите подробнее о группе пользователей.
Использование маски
Для полей Bucket и ObjectKey работают маски:
| Символ | Назначение |
|---|---|
| * | Заменяет любой набор символов в имени файла или папки |
| ? | Заменяет любой один символ |
| / | В поле “ObjectKey” обозначает разделение по папкам |
Примеры масокНапример, маска
/Folder/test.*в поле ObjectKey будет действовать для объектов, находящихся в папке Folder с названием “test” и любым форматом. Маска???.docбудет действовать для объектов, состоящих из трех любых символов в названии файла и форматомdoc.
Условия
После создания правила будет доступно добавление условия к правилу для некоторых операций.
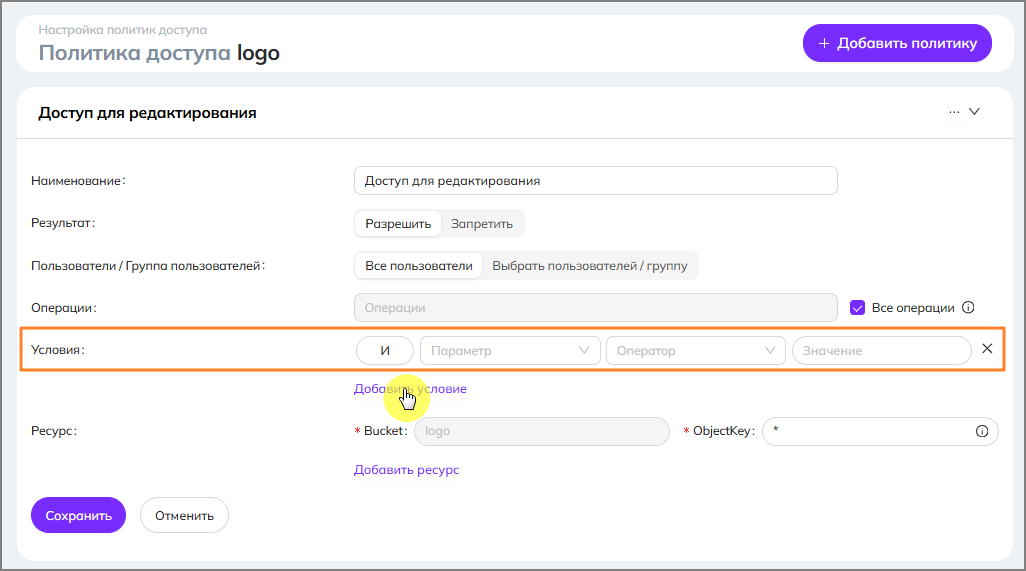
Для добавления условия:
- Нажмите на кнопку
Добавить условие. - Из выпадающего списка выберите параметр и оператор.
- Введите значение
- Для добавления еще одного и больше условий проделайте операцию повторно.
- Для удаления условия нажмите иконку
 справа от условия.
- Нажмите кнопку
Сохранить.
Время на применение политикПолитики вступают в силу с небольшой задержкой — примерно через 30 секунд после сохранения.
Пример условияУсловие: Ограничение на максимальное количество объектов, возвращаемых запросом ListObjects.
Параметр:max-keys
Оператор: Равно
Значение:100
Результат: Пользователь может запросить не более 100 объектов за один раз.
Полный список операций и условий
| Операция | BucketName | ObjectKey | Условия |
|---|---|---|---|
| AbortMultipartUpload | + | + | - |
| CompleteMultipartUpload | + | + | - |
| CopyObject | + | + | x-amz-copy-source; x-amz-tagging-directive |
| CreateBucket | + | - | - |
| CreateMultipartUpload | + | + | - |
| DeleteBucket | + | - | - |
| DeleteObject | + | + | versionId |
| DeleteObjectVersion ⚠️ | + | + | versionId |
| DeleteObjects ⚠️ | + | - | - |
| DeleteObjectTagging | + | + | versionId |
| GetBucketVersioning | + | - | - |
| GetObject | + | + | versionId |
| GetObjectTagging | + | + | versionId |
| GetObjectLockConfiguration | - | - | |
| GetObjectRetention | + | + | |
| HeadBucket | + | - | - |
| HeadObject | + | + | versionId |
| ListBuckets | - | - | - |
| ListMultipartUploads | + | - | - |
| ListObjectVersions | + | - | prefix delimiter max-keys |
| ListObjects | + | - | prefix delimiter max-keys |
| ListObjectsV2 | + | - | prefix delimiter max-keys |
| ListObjectsDelta | - | - | |
| ListParts | + | + | - |
| PutBucketVersioning | + | - | - |
| PutBucketAcl | - | - | |
| PutBucketCors | - | - | |
| PutBucketTagging | - | - | |
| PutObject | + | + | - |
| PutObjectAcl | + | + | |
| PutObjectLegalHold | + | + | |
| PutObjectLockConfiguration | - | - | |
| PutObjectRetention | + | + | |
| PutObjectTagging | + | + | versionId |
| S3Select | + | + | |
| UploadPart | + | + | - |
| UploadPartCopy | + | + | |
| s3:BypassGovernanceRetention | + | + |
Использование этих операций требует особого внимания!Помеченные операции могут привести к безвозвратному удалению данных — как основных объектов, так и их версий — минуя механизмы восстановления (delete-marker, корзина).
Особенно это критично при работе с версионируемыми бакетами: удаление с помощьюDeleteObjectsможет физически уничтожить конкретные версии, восстановление которых будет невозможно.
Рекомендуется предоставлять доступ к таким операциям только доверенным ролям и использовать их с полной осознанностью.
Явное указание s3:BypassGovernanceRetention для удаления объектов с ObjectLockОперация удаления объектов в режиме ObjectLock (право
s3:BypassGovernanceRetention) намеренно не входит в список “Все операции” для исключения случайного попадания привилегированной операции. Если вы хотите наделить пользователя правом удаления объектов с ObjectLock, создайте отдельное правило доступа, в котором укажите операциюs3:BypassGovernanceRetention.
S3 Bucket Policy
Помимо создания правил через административную консоль, тот же набор правил политики доступа можно устанавливать и читать через стандартный механизм S3 Bucket Policy — S3 API-методами PutBucketPolicy, GetBucketPolicy и DeleteBucketPolicy. Это позволяет управлять доступом привычными для AWS S3 инструментами, без обращения к административной консоли.
Политика передаётся в виде JSON-документа со следующими полями:
- Effect — разрешение (
Allow) или запрет (Deny) доступа; - Principal — субъект доступа (конкретные пользователи, группы или все);
- Action — разрешённые S3-операции;
- Resource — ресурс, к которому предоставляется доступ (бакет, папка или конкретный объект).
Административная консоль и S3 Bucket Policy — два интерфейса к одному и тому же набору правил: изменения, внесённые одним способом, отражаются в другом. При обновлении системы существующие правила политик доступа автоматически преобразуются в формат S3 Bucket Policy.
Невалидный документ политикиПри обращении к API с невалидным JSON-документом политики возвращается ошибка
400 Invalid Arguments.
Право на получение временных ключей (STS)Право
sts:AssumeRole— на выпуск временных S3-credentials — также назначается правилом политики доступа. Подробнее смотрите STS-токены.
Редактирование правила
- Откройте вкладку
Политики доступа. - Нажмите на правило, которое вы хотите отредактировать
- Внесите изменения в правило.
- Для сохранения правила нажмите кнопку
Сохранить, для отмены кнопкуОтменить.
Удаление правила
- Откройте вкладку
Политики доступа. - Нажмите на иконку
...контекстного меню справа от названия правила.
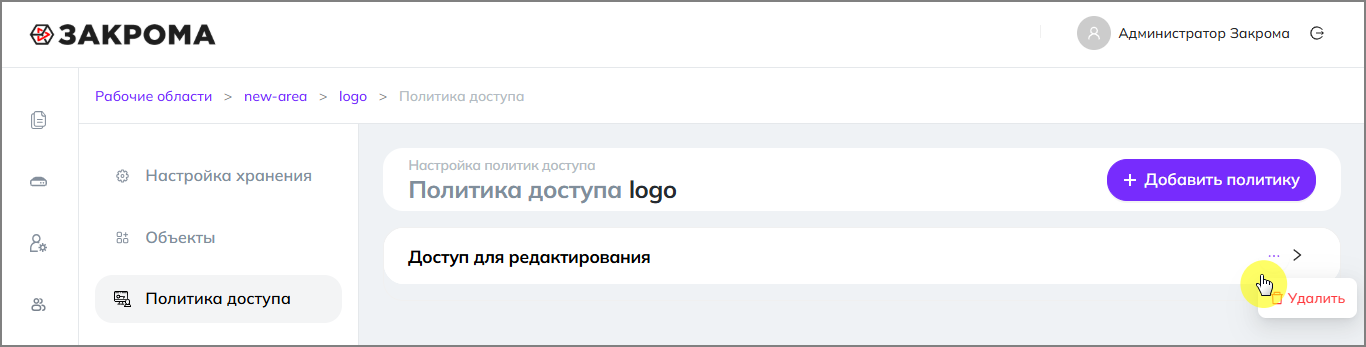
- Нажмите кнопку
Удалитьи подтвердите удаление в открывшемся окне.